



Het volgende is een rapport van Iran International over het onderzoek naar de vijf hackers van de Revolutionaire Garde (IRGC) en het Ministerie van Inlichtingendiensten die door de Verenigde Staten worden gezocht.
Het rapport concludeert dat ze zich, naast het spioneren en stelen van informatie voor de Islamitische Republiek, ook bezighielden met chantage, het verkopen van gestolen informatie, het stelen van cryptovaluta en het aanvallen van Iraanse burgers binnen en buiten de VS.
Laten we het contact niet verliezen… Uw regering en Big Tech proberen actief de informatie die The Exposé onthult te censureren om hun eigen belangen te dienen. Abonneer u nu op onze e-mails om ervoor te zorgen dat u het laatste ongecensureerde nieuws in uw inbox ontvangt …
Hackers Without Borders: Teheran dienen, en er stiekem van alles mee doen.
Door Shahed Alavi, zoals gepubliceerd door Iran International
Noot van The Exposé: Het oorspronkelijke artikel bevat tal van afbeeldingen die we, op enkele na, hieronder niet hebben opgenomen.
Inhoudsopgave
- Introductie
- Mabna en het Hackers-For-Hire-model
- Een netwerk opgebouwd rond aannemers en lege vennootschappen.
- Arman Kahzadian en de werving van underground talent
- Behzad Mesri en de overlap tussen overheidswerk en cybercriminaliteit
- Keyvan Fayyaz Ghareh-Balagh en de verkoop van toegang
- Mojtaba Ghaleh-Kuhi en de infrastructuur achter project Sonbol
- Saber Shahbazi Balujeh en jarenlang onopvallend ingrijpen
- Geld, de staat en georganiseerde cybercriminaliteit
Introductie
Een onderzoek van Iran International naar vijf hackers die banden hebben met de Iraanse Revolutionaire Garde en het Ministerie van Inlichtingendiensten en die door de Verenigde Staten worden gezocht, laat zien hoe leden van het netwerk staatsgestuurde spionage uitvoerden, gestolen gegevens verkochten, slachtoffers afpersten en Iraanse burgers en bedrijven aanvielen voor persoonlijk gewin.
De vijf behoorden tot een netwerk van hackers dat verbonden was aan het Mabna Instituut, dat operaties uitvoerde voor Iraanse overheidsinstanties, waaronder de Revolutionaire Garde. Nadat de identiteiten van de eerste leden van het netwerk waren onthuld, zetten sommigen hun activiteiten vanaf oktober 2018 voort onder een nieuwe operatie genaamd Project Sonbol, die volgens bronnen van Iran International werd aangestuurd door het Ministerie van Inlichtingen.
Op dinsdag 18 augustus, ruim acht jaar nadat de eerste aanklacht tegen Mabna openbaar werd gemaakt, publiceerde het Amerikaanse ministerie van Justitie een herziene aanklacht die een veel breder beeld schetst van de hackers die voor het instituut werkten en hun banden met de Revolutionaire Garde.
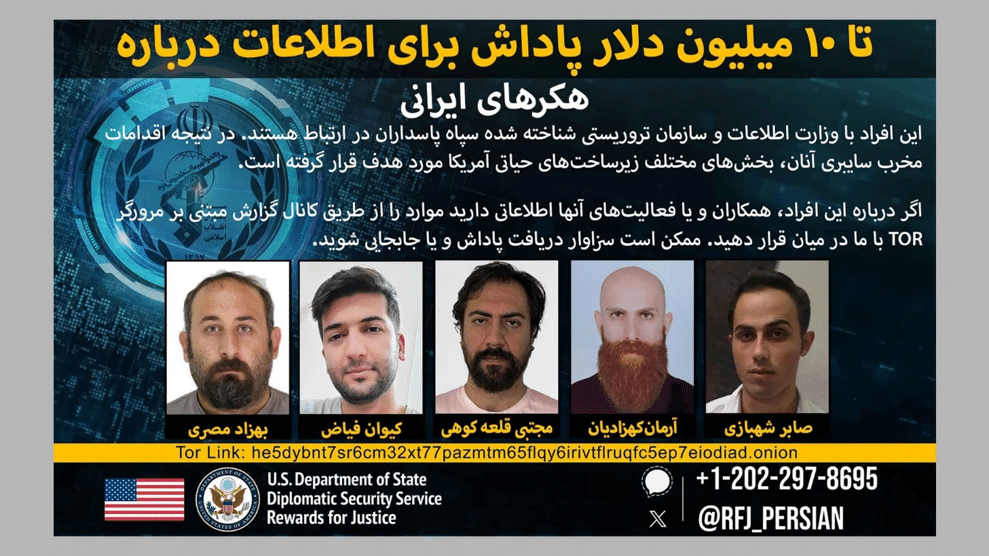
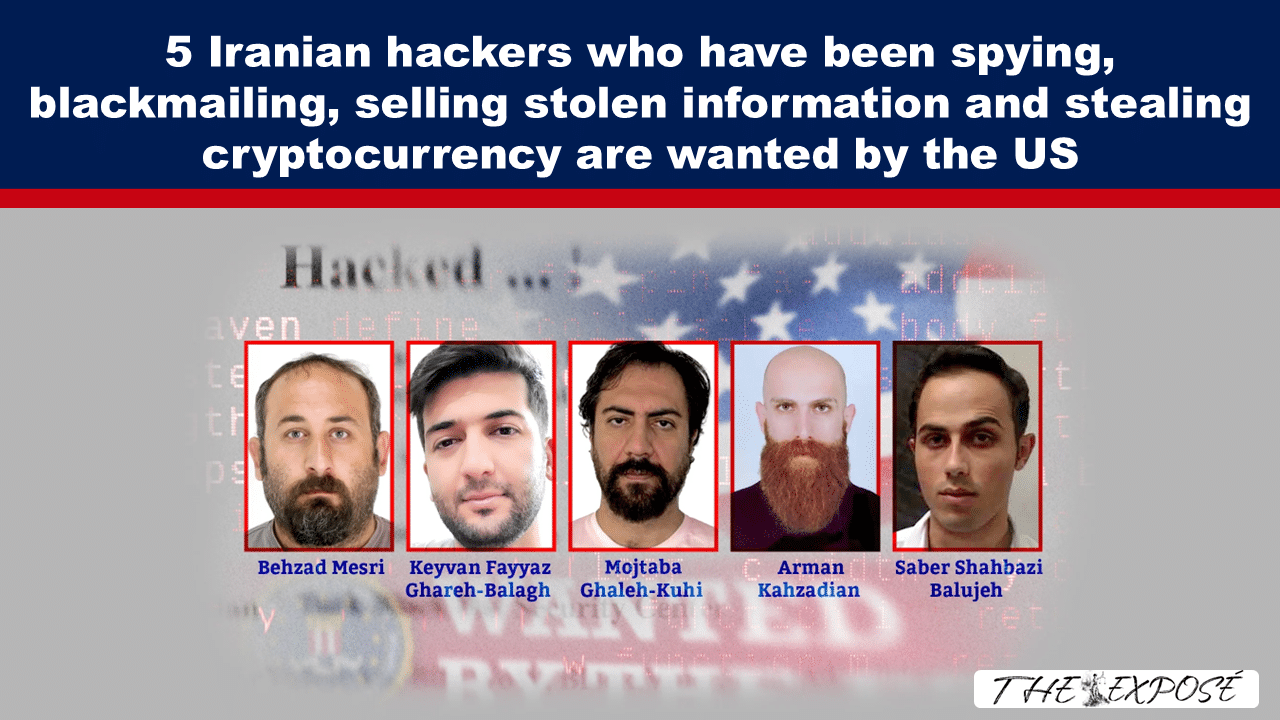
Vijf van de acht overige verdachten die in de aanklacht worden genoemd, vallen op omdat het Rewards for Justice-programma van het Amerikaanse ministerie van Buitenlandse Zaken beloningen tot wel 10 miljoen dollar heeft uitgeloofd voor informatie die leidt tot hun identificatie of lokalisatie: Arman Kahzadian, Behzad Mesri, Keyvan Fayyaz Ghareh-Balagh, Mojtaba Ghaleh-Kuhi en Saber Shahbazi Balujeh.
De vijf bereikten Mabna via verschillende routes. Kahzadian, Ghaleh-Kuhi en Fayyaz kwamen voort uit jonge Iraanse hackergroepen, die aanvankelijk websites ontsierden. Mesri ging van black-hatfora naar de inlichtingendienst van de Revolutionaire Garde, waarna hij een cybersecuritybedrijf leidde. Shahbazi, die minder in het openbaar actief was, kwam het netwerk binnen via een cybersecuritycentrum van de APA.
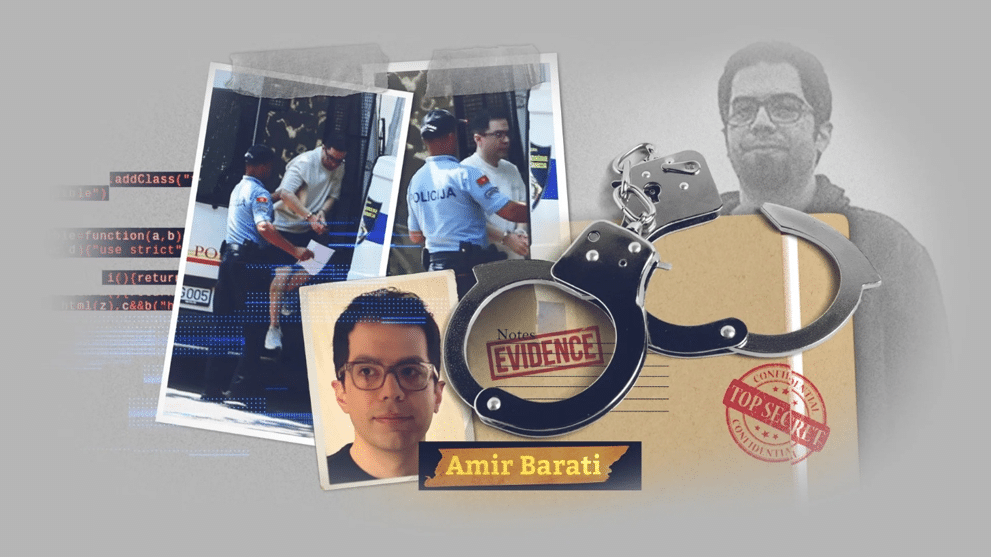
De andere drie nieuw aangeklaagde verdachten bevinden zich in andere omstandigheden. Amir Barati werd in juli in Montenegro gearresteerd en wacht op zijn uitlevering. Er is geen beloning uitgeloofd voor Saeed Houshyar of Manouchehr Hashemloo, die beiden worden beschuldigd van tien misdrijven.
Het onderzoek van Iran International toont aan dat leden van het netwerk in de daaropvolgende jaren op twee sporen opereerden: het uitvoeren van door de staat aangestuurde cyberaanvallen op buitenlandse doelen, terwijl ze tegelijkertijd privéwinst nastreefden via gestolen inloggegevens, afpersing, cryptovalutahandel en de verkoop van toegang tot gecompromitteerde systemen. De grens tussen overheidsmissies en georganiseerde cybercriminaliteit vervaagde steeds verder.
Het onderzoek is gebaseerd op interviews met bronnen die bekend zijn met de activiteiten van de vijf hackers, een analyse van de nieuwe aanklacht en andere Amerikaanse rechtbank- en overheidsdocumenten, cybersecurityarchieven en Iraanse bedrijfsregistratiegegevens.
Mabna en het Hackers-For-Hire-model
Gholamreza Rafatnejad en Ehsan Mohammadi richtten het Mabna Instituut op in 2013 in een klein kantoor in een appartement aan de Noord-Sheikh Bahaeistraat in Teheran.
Het instituut was ogenschijnlijk bedoeld om Iraanse universiteiten en wetenschappelijke en onderzoeksinstellingen te verbinden met academische bronnen in het buitenland. In plaats van abonnementen af te sluiten, huurde Mabna echter hackers in en schakelde ze freelance hackers in om accounts te hacken van universiteitsprofessoren, werknemers van bedrijven en buitenlandse overheidsfunctionarissen die door Iraanse overheidsinstanties, waaronder de Revolutionaire Garde en het Ministerie van Inlichtingendiensten, als doelwit waren uitgekozen.
In bijna vijf jaar tijd heeft het Mabna-netwerk bijna 8,000 e-mail- en gebruikersaccounts gehackt van academici aan 144 Amerikaanse universiteiten en 178 universiteiten in 22 andere landen, waaronder instellingen in Europa, Canada, Australië, China, Israël, Japan, Maleisië, Turkije, Zuid-Korea, Singapore en Saoedi-Arabië.
Met behulp van de gestolen accounts downloadden de hackers academische artikelen, proefschriften, e-books en ander onderzoeksmateriaal. Het Amerikaanse ministerie van Justitie schatte dat er minstens 31.5 terabyte aan data ter waarde van meer dan 3.4 miljard dollar van Amerikaanse universiteiten was gestolen.
De activiteiten van Mabna reikten verder dan de academische wereld. Minstens vijf Amerikaanse federale en staatsdepartementen en -instanties werden als doelwit gekozen, evenals 42 Amerikaanse particuliere bedrijven, 11 Europese bedrijven, de Verenigde Naties en UNICEF.
Een deel van het gestolen studiemateriaal werd ook verkocht via twee websites, Megapaper.ir en Gigapaper.ir. Via laatstgenoemde website konden Iraanse klanten via gehackte accounts van professoren rechtstreeks toegang krijgen tot de online bibliotheken van buitenlandse universiteiten.
Het belangrijkste instrument was spear phishing, waarbij e-mails of nep-inlogpagina's werden gebruikt die waren afgestemd op de universiteit, het onderzoeksgebied of de professionele relaties van het doelwit. Het netwerk maakte later gebruik van password spraying, waarbij een klein aantal veelgebruikte wachtwoorden werd getest op een groot aantal accounts in een poging om beveiligingswaarschuwingen te voorkomen.
Een van de bekendste acties van het netwerk was de hack van HBO in 2017. Mesri begon in mei van dat jaar met het onderzoeken van het netwerk en de toegangspunten op afstand van het bedrijf. De hackers wisten accounts van medewerkers te hacken en stalen materiaal, waaronder niet-uitgezonden afleveringen, scripts en samenvattingen van de plot van niet-gepubliceerde afleveringen van Game of Thrones, contactgegevens van cast en crew, e-mails, financiële documenten en wachtwoorden voor sociale media-accounts.
Mesri eiste aanvankelijk het equivalent van 5.5 miljoen dollar in Bitcoin en verhoogde de losgeldeis later naar 6 miljoen dollar. Toen HBO niet betaalde, werd een deel van het gestolen materiaal openbaar gemaakt. Volgens Amerikaanse rechtbankdocumenten namen Houshyar, Hashemloo, Fayyaz, Shahbazi en Kahzadian samen met Mesri deel aan de operatie.
De Amerikaanse aanklacht uit 2018 maakte geen einde aan de activiteiten van het netwerk. Uit onderzoek van Iran International blijkt dat, nadat de identiteiten van de eerste negen publiekelijk aangeklaagde leden van Mabna bekend waren gemaakt, een deel van de organisatie werd gereorganiseerd als Project Sonbol. Bronnen van Iran International zeggen dat het onder leiding stond van het Ministerie van Inlichtingen. De kern van het team was gevestigd in Karaj, hoewel de infrastructuur en de medewerkers elders opereerden.
Volgens bronnen van Iran International hadden drie functionarissen van het ministerie van Inlichtingendiensten die betrokken waren bij cyberoperaties – Avaz-Ali Nouranian, Mojtaba Javanbakht en Mohammad-Amin Fasihi Dastjerdi – banden met Sonbol en haar leden. Mesri en Ghaleh-Kuhi bekleedden leidinggevende posities. Fayyaz, Shahbazi en Mohammadreza Kadkhodaei ontvingen servers, doelwitlijsten en opdrachten voor inbraken, terwijl Kahzadian nauw betrokken bleef bij het netwerk en samenwerkte met andere leden aan cryptovaluta-operaties, diefstal van inloggegevens en activiteiten voor het ministerie van Inlichtingendiensten.
Volgens bronnen bij Iran International en documenten van het Amerikaanse ministerie van Buitenlandse Zaken heeft Project Sonbol meerdere terabytes aan data gestolen van Amerikaanse technologiebedrijven, defensieaannemers, een energiebedrijf en een luchtvaartmaatschappij.
Sonbol paste technieken die eerder door Mabna waren gebruikt toe op een breder scala aan doelwitten, waaronder bedrijven in de defensie-, energie-, gezondheidszorg- en financiële sector, terwijl hij tegelijkertijd een sterkere winstgerichte dimensie ontwikkelde.
Een netwerk opgebouwd rond aannemers en lege vennootschappen.
Mensen uit ondergrondse hackergroepen, online forums, cybersecuritycentra van universiteiten en particuliere bedrijven kwamen via verschillende wegen, waaronder arrestaties en rekrutering, beveiligingscontracten, dekkingsbedrijven en directe tewerkstelling, in de invloedssfeer van de Revolutionaire Garde en het Ministerie van Inlichtingendiensten terecht.
Rondom het netwerk ontstond een reeks bedrijven, waaronder Imen Wall Pardaz, Net Peygard Samavat, Ilya Net Gostar Iranian, Ayandeh Sazan Sepehr Arya en Imen Net Pasargad, later hernoemd tot Shahid Shoushtari. Het waren juridisch gezien aparte bedrijven met eigen registratienummers en oprichtingsdata. Maar overlappende directeuren en adressen, samen met continuïteit in personeel en bedrijfsvoering, wijzen erop dat de entiteiten hebben bijgedragen aan het behoud van hetzelfde operationele netwerk. In sommige gevallen vervingen nieuwe bedrijven feitelijk hun gesanctioneerde voorgangers. In andere gevallen behandelden dekmantelbedrijven zaken als personeelszaken en financiën voor gesanctioneerde aannemers.
De structuur stelde hackers in staat om tegelijkertijd te opereren als werknemers in de particuliere sector, militaire contractanten en inlichtingenofficieren, zonder formeel geregistreerd te staan bij de Revolutionaire Garde of het Ministerie van Inlichtingen. Wanneer een bedrijf werd gesanctioneerd of ontmaskerd, konden personeel, contracten en materieel naar een andere locatie worden verplaatst.
Leden van dit bredere ecosysteem van aannemers namen deel aan operaties zoals cybercampagnes gericht op het beïnvloeden en intimideren van kiezers tijdens de Amerikaanse presidentsverkiezingen van 2020 en hack- en lekoperaties tegen Israëlische doelen.
De aan universiteiten verbonden APA-cyberbeveiligingscentra vormden een andere toegangsweg tot het systeem.
De APA-centra, die rond het Iraanse Telecommunicatieonderzoekscentrum waren opgericht, boden kwetsbaarheidsanalyses, penetratietesten en cyberbeveiligingsdiensten aan publieke en private klanten. Uit documenten van de Amerikaanse overheid is gebleken dat hackers met banden met Iraanse veiligheidsdiensten, waaronder Kahzadian en Shahbazi, werkzaam waren bij dergelijke centra.
Tegen die achtergrond worden de verschillende paden van de vijf hackers duidelijker. Ieder van hen bevond zich op een andere laag van het systeem en ontwikkelde zijn eigen evenwicht tussen staatsopdrachten en persoonlijk gewin.
Arman Kahzadian en de werving van underground talent
Arman Kahzadian, geboren op 11 februari 1992 in Ilam, begon zijn bekende hackactiviteiten in 2009. Onder het alias Skitt3r richtte hij samen met de in Mashhad gevestigde hacker Amir Barati, online bekend als Kinglet, het Digital Boys Underground Team op.
In 2013 had Digital Boys meer dan 1,000 individuele aanvallen en bijna 8,000 massale aanvallen op servers op hun naam staan. Hackerarchieven brachten de groep in verband met doelwitten zoals een subdomein dat gelinkt was aan een onderzoeksfaciliteit voor waterwegen van het Amerikaanse leger, maar ook NASA, Microsoft en MIT.
Een cybersecurity-expert die eerder met Iran International sprak , omschreef Barati als een vroege mentor. "Amir was een paar jaar ouder dan Arman, maar hij herkende al snel Armans talent en werd een goede vriend van hem."
In mei 2011, te midden van een machtsstrijd tussen het Ministerie van Inlichtingen en de Inlichtingendienst van de Revolutionaire Garde, arresteerde het Ministerie van Inlichtingen Kahzadian, Barati, Masoud Molavi en een andere persoon.
In een gewijzigde Iraanse aanklacht, die drie jaar later werd uitgevaardigd, werden ze beschuldigd van samenzwering en samenspanning tegen de nationale veiligheid door het hacken van websites van overheidsinstellingen, revolutionaire organisaties en banken. Internationale bronnen melden dat Kahzadian na enkele weken werd vrijgelaten nadat hij had ingestemd met samenwerking met het ministerie van Inlichtingen. Tussen 2013 en 2019 werd hij minstens vier keer veroordeeld voor hacking en online fraude, waarvoor hij in totaal meer dan drieënhalf jaar gevangenisstraf en boetes kreeg. Er is geen bewijs dat deze gevangenisstraffen daadwerkelijk zijn uitgevoerd.
Internationale bronnen melden dat Kahzadian in 2012 in dienst trad bij een cybersecuritycentrum van de APA (Internationale Politieorganisatie) dat werkte voor het Ministerie van Inlichtingen. Later ging hij werken bij het particuliere cybersecuritybedrijf Imen Wall Pardaz, dat diensten leverde aan overheids- en veiligheidsdiensten, waaronder de Revolutionaire Garde. Volgens de bronnen werkte Kahzadian bij Imen Wall samen met inlichtingenofficieren van de Revolutionaire Garde aan projecten gericht op kritieke infrastructuur en overheidsinstellingen in de Verenigde Staten en Groot-Brittannië, evenals op organisaties en individuen in het Midden-Oosten. In 2017 trad hij in dienst bij Mabna, waar hij deelnam aan spear-phishing- en intellectueel-eigendomsdiefstalcampagnes en de HBO-hack.
Internationale bronnen melden dat Kahzadian de afgelopen jaren samen met Mesri heeft gewerkt aan hackprojecten gericht op cryptovaluta. Ze gebruikten informatie uit gehackte systemen om cryptovaluta-adressen en digitale portemonnees te achterhalen. Volgens een van de bronnen waren hun doelwitten gebruikers in de Verenigde Staten, Groot-Brittannië, Canada, Australië en Nieuw-Zeeland, en in sommige gevallen ook Noord-Koreaanse cybercriminelen.
De ontwikkeling van Kahzadian van een jonge website-defacer tot een aan de staat gelieerde aannemer illustreert een van de manieren waarop het Iraanse veiligheidsapparaat cybertalent uit de underground rekruteerde: arrestatie, samenwerking, particuliere aannemers en overheidsopdrachten.
Behzad Mesri en de overlap tussen overheidswerk en cybercriminaliteit
Behzad Mesri werd geboren op 24 augustus 1988 in Naqadeh. In hackerkringen stond hij bekend als Skote Vahshat, ofwel "De Stilte van Terreur".
Eind 2008 richtte hij samen met Manouchehr Hashemloo het Turk Black Hat-forum op. De groep werd bekend door het hacken van honderden websites in en buiten Iran en bleef actief tot 2015.
Volgens bronnen van Iran International trad Mesri in 2013 toe tot Eenheid 2000 van de inlichtingendienst van de Revolutionaire Garde. Daar werkte hij samen met Hashemloo en Fayyaz aan operaties gericht op militaire systemen, software gerelateerd aan het Israëlische nucleaire programma en de Israëlische infrastructuur.
In mei 2014, na zijn vertrek bij de inlichtingendienst van de Revolutionaire Garde, werd Mesri directeur en bestuurslid van Net Peygard Samavat. Hashemloo en Ghaleh-Kuhi werkten ook bij het bedrijf onder zijn leiding. Internationale bronnen melden dat Net Peygard als aannemer optrad voor Iraanse veiligheidsdiensten en diensten leverde aan onder meer het ministerie van Inlichtingen, eenheden van de Revolutionaire Garde, de Quds-brigade en de cyberpolitie. Documenten van het Amerikaanse ministerie van Financiën identificeren Mohammad-Bagher Shirin-Kar, ook bekend als Mojtaba Tehrani, als technisch directeur van het bedrijf en vermelden dat hij de contacten met de Revolutionaire Garde coördineerde en de voortgang van projecten rapporteerde aan functionarissen van de Revolutionaire Garde.
In dezelfde periode gebruikte Mesri informatie van Monica Witt, een voormalig inlichtingenofficier van de Amerikaanse luchtmacht die naar Iran was overgelopen, om servers en technische infrastructuur te leveren voor operaties tegen huidige en voormalige inlichtingenofficieren van de Amerikaanse luchtmacht. Hij beheerde ook nepaccounts, phishing en de verspreiding van malware in het kader van deze campagne.
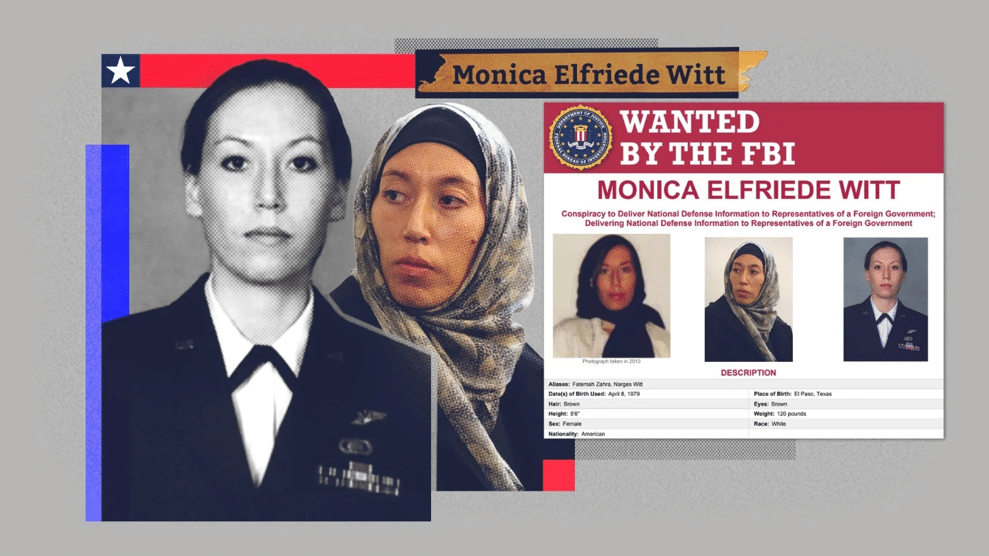
Mesri sloot vervolgens een contract met Mabna, waarbij hij de infrastructuur beheerde en gestolen inloggegevens verspreidde. Rond dezelfde tijd richtten hij en Ghaleh-Kuhi findemail.io op, dat volgens het onderzoek van Iran International werd gebruikt om gestolen inloggegevens voor privéwinst te verkopen.
Zijn meest bekende publieke zaak blijft de HBO-hack.
Iran International heeft ook informatie verkregen over een andere kant van zijn activiteiten.
Ondanks herhaalde stroomtekorten die gewone Iraniërs treffen, zou Mesri sinds 2022 een energie-intensieve cryptominingoperatie in Naqadeh hebben uitgevoerd met bevoorrechte toegang tot goedkope elektriciteit.
Een bron van Iran International omschreef hem als het "verwende kind van de Iraanse hackergemeenschap" en zei dat Mesri herhaaldelijk overheidsconnecties gebruikte om privileges te verkrijgen die veel van zijn medewerkers niet hadden.
Volgens de bron onderhield Mesri samenwerking met Iraanse veiligheidsdiensten, terwijl hij tegelijkertijd niet-gouvernementele organisaties, particuliere bedrijven en gewone Iraanse burgers hackte en toegang tot gecompromitteerde systemen verkocht op het dark web en cybercriminele marktplaatsen.
Het is onduidelijk in hoeverre de Iraanse veiligheidsdiensten op de hoogte waren van zijn aanslagen op binnenlandse doelen. Maar volgens een bron die bekend is met gesprekken met zijn vrienden, beschreef Mesri zijn motivatie in duidelijke bewoordingen: "Ik werk voor het geld, niet voor mijn volk of mijn land."
Internationale bronnen melden dat Mesri, in vergelijking met veel van zijn medewerkers, een aanzienlijk vermogen heeft opgebouwd, waaronder meerdere eigendommen in Karaj, Naqadeh en Teheran. Zijn activiteiten illustreren de centrale overlap die in dit onderzoek wordt belicht: het leveren van cyberdiensten aan het Ministerie van Inlichtingen en de Revolutionaire Garde, terwijl hij tegelijkertijd gebruikmaakt van veel van dezelfde mogelijkheden, connecties en bescherming om persoonlijk gewin na te streven.
Keyvan Fayyaz Ghareh-Balagh en de verkoop van toegang
Keyvan Fayyaz Ghareh-Balagh, ook bekend als Keyvan Karimi, werd geboren op 18 december 1989 in Mianeh. Zijn vroegst gedocumenteerde hackactiviteiten dateren uit 2010, toen hij medeoprichter was van het Ajax Security Team.
Fayyaz verscheen op Iraanse cybersecurityfora onder pseudoniemen zoals Hurr!c4nE! en k3yv4n. Net als een aantal van zijn latere medewerkers bouwde hij aanvankelijk zijn reputatie op door kwetsbaarheden te identificeren, beveiligingstools te publiceren en websites te hacken, waaronder websites van de Iraanse overheid.
In 2012 kregen de activiteiten van Ajax een steeds politieker karakter. Leden namen deel aan campagnes zoals OpIsrael en OpUSA. Een FireEye-rapport over de groep, Operation Saffron Rose, beschreef deze periode als een overgang van het hacken van openbare websites naar activiteiten die steeds meer aansloten bij de politieke doelstellingen van de Iraanse overheid. Een bron binnen Iran International meldde dat de inlichtingendienst van de Revolutionaire Garde Fayyaz eind 2012 rekruteerde nadat ze op de hoogte waren geraakt van zijn hackvaardigheden en politieke activiteiten.
Toen Fayyaz begon samen te werken met Unit 2000, nam Ajax's activiteit op het gebied van het beschadigen van openbare websites af en ontwikkelde de groep zich tot een cyberespionageorganisatie die gebruikmaakte van malware. Hun technieken omvatten gerichte e-mails, privéberichten op sociale media, nep-inlogpagina's en geïnfecteerde versies van anti-censuursoftware die ontworpen was om wachtwoorden te stelen of malware te installeren, bekend als Stealer. Doelwitten waren onder andere Amerikaanse defensieaannemers en Iraanse oppositiefiguren en activisten.
Bronnen binnen Iran International zeggen dat Fayyaz tot eind 2016 voor de inlichtingendienst van de Revolutionaire Garde werkte en banden opbouwde met Mesri en andere aan de staat gelieerde cyberagenten. Na zijn vertrek registreerde hij in januari 2017 het bedrijf Imen Faraz Rayan Ghaflan in Mianeh. Uit de bedrijfsgegevens bleek dat het om een conventioneel computer- en telecommunicatiebedrijf ging, maar een bron binnen Iran International omschreef het als een dekmantel voor hacking. De bron zei dat verschillende hackers die bij Eenheid 2000 waren gerekruteerd uiteindelijk tot de conclusie kwamen dat werken als freelancer hen meer vrijheid gaf om voor verschillende overheidsinstanties te werken en tegelijkertijd meer geld te verdienen.
Fayyaz verhuisde vervolgens naar Mabna, waar hij deelnam aan operaties tegen HBO, Amerikaanse defensiebedrijven, een Amerikaanse leverancier van communicatietechnologie, een Saoedisch energiebedrijf en een Australisch transportbedrijf.
Internationale bronnen melden dat Fayyaz ook de cyberaanval op het Britse parlement in juni 2017 heeft uitgevoerd in opdracht van de Islamitische Republiek Iran. Bij deze aanval werden brute-force-technieken gebruikt, waardoor 26 gebruikersaccounts werden gehackt en e-mailgegevens van sommige slachtoffers werden gestolen. Britse media citeerden later een rapport van de Britse inlichtingendiensten waarin de operatie aan Iran werd toegeschreven.
Vanaf 2018 sloot Fayyaz zich aan bij Project Sonbol. Internationale bronnen in Iran zeggen dat hij onder Mesri en Ghaleh-Kuhi werkte, samen met Shahbazi en Mohammadreza Kadkhodaei, maar ontevreden was over de hiërarchie.
Volgens de bronnen breidde zijn onafhankelijke criminele activiteit zich vanaf 2020 uit. Onder minstens zes schuilnamen betrad hij illegale fora en marktplaatsen en verkocht hij inloggegevens van gecompromitteerde bedrijven en individuen. Informatie verkregen door Iran International wijst erop dat Fayyaz, in samenwerking met Kadkhodaei en Shahbazi, ook Iraanse instellingen en bedrijven met zwakke beveiliging hackte en toegang tot hun systemen verkocht. Uiteindelijk ontwikkelde hij zich tot wat cybercriminaliteitsonderzoekers een initial-access broker noemen – een hacker die een organisatie compromitteert en de verkregen toegang verkoopt aan andere criminele groeperingen.
Een bron van Iran International omschreef zijn aanvallen als "willekeurig en blind" en zei dat hij kwetsbare ziekenhuizen, bedrijven, onderwijsinstellingen en familiebedrijven aanviel en toegang verkocht aan ransomwaregroepen. Volgens de bron deed zich in september 2024 een voorbeeld voor, toen Fayyaz naar verluidt toegang tot het netwerk van Boston Children's Health Physicians, een organisatie die verbonden is aan Boston Children's Hospital, verkocht aan de ransomwaregroep BianLian.
BianLian stal vervolgens patiënt- en werknemersgegevens en probeerde de organisatie af te persen door te dreigen met publicatie. De FBI en het Amerikaanse Cybersecurity and Infrastructure Security Agency hebben afzonderlijk gedocumenteerd dat BianLian legitieme toegangsgegevens op afstand gebruikte die waren aangeschaft bij zogenaamde 'initial access brokers', hoewel deze bevindingen Fayyaz in deze zaak niet onafhankelijk identificeren.
Internationale bronnen melden dat Fayyaz ook contact heeft gezocht met sommige slachtoffers onder het mom van hulp bij het herstellen van beveiligingslekken die zijn ontstaan door aanvallen die hij naar verluidt zelf heeft uitgevoerd. In sommige gevallen eiste hij honderdduizenden dollars en verkocht hij gestolen gegevens aan ransomwarecriminelen.
De Revolutionaire Garde en het Ministerie van Inlichtingendiensten profiteerden van zijn technische vaardigheden, terwijl Fayyaz de ervaring, infrastructuur en bescherming die hij via die relaties had verkregen, gebruikte om winstgevende doelen aan te vallen, ook binnen Iran.
Mojtaba Ghaleh-Kuhi en de infrastructuur achter project Sonbol
Mojtaba Ghaleh-Kuhi, geboren op 28 juni 1988 in Naqadeh, heeft een hackverleden dat volgens onderzoek van Iran International al vele jaren verder teruggaat dan zijn officiële verschijning in 2016 bij het cyberbedrijf Ilya Net Gostar Iranian.
Hij opereerde eerder onder de identiteit Mojtaba Borhani en aliassen zoals mb_1986, mb_1986m en Mosi PC.
Onderzoek naar cyberbeveiliging toont aan dat hij actief was in de Iraanse gemeenschap die zich bezighield met het hacken van websites en koppelt een van zijn aliassen aan het netwerk dat later bekend werd als Flying Kitten. Dit netwerk ontwikkelde zich van websitehacking en undergroundforums tot spear phishing, diefstal van inloggegevens en cyberespionage. Onderzoekers brachten Mojtaba Borhani – Ghaleh-Kuhi – vervolgens in verband met zowel Flying Kitten als Charming Kitten. In 2013 werd de phishinginfrastructuur die met het netwerk in verband stond, gebruikt tegen Iraanse gebruikers in binnen- en buitenland, waaronder een voormalige presentator van Voice of America.
Een bron die bekend is met de Iraanse hackergemeenschap zei dat Ghaleh-Kuhi in die periode waarschijnlijk in opdracht van Imen Wall Pardaz werkte, toen technisch bekwame hackers vaak werden gerekruteerd door bedrijven die voor veiligheidsdiensten werkten.
Technische sporen brachten zijn gebruikersnamen ook in verband met malware-ontwikkeling en phishing-infrastructuur. Een bijzonder onthullend bewijsmateriaal kwam aan het licht door een beveiligingsfout van Ghaleh-Kuhi zelf. Tussen eind 2013 en de zomer van 2014 uploadde hij per ongeluk zo'n zes maanden aan privégesprekken met Hashemloo naar VirusTotal, een online platform voor cybersecurity-analyse. De gesprekken gaven een inkijkje in een klein team van hackers dat tegelijkertijd inbraken pleegde en commerciële cybersecurity-opdrachten probeerde binnen te halen.
In een van de gesprekken besprak Ghaleh-Kuhi een website waarvan de eigenaren een penetratietest wilden laten uitvoeren. Hij vroeg Hashemloo om beperkte toegang tot de site te verkrijgen zonder ernstige schade aan te richten, zodat hij het beveiligingscontract kon veiligstellen.
De gesprekken laten ook zien hoe het team personeel rekruteert, servers aanschaft die later worden gebruikt bij spionagepogingen tegen leden van de Iraanse mensenrechtenbeweging, en hoe het connecties binnen de veiligheidsdiensten bespreekt. Ze vormen een directe link tussen Ghaleh-Kuhi en Fayyaz. Op 3 juli 2014, enkele weken nadat FireEye Operatie Saffraanroos publiceerde, vroeg Hashemloo aan Ghaleh-Kuhi om "op Keyvan te letten". "Dat doen we. Maak je geen zorgen", antwoordde Ghaleh-Kuhi. Onderzoekers bevestigden dat het hier om Fayyaz ging.
Het bewijsmateriaal plaatst Ghaleh-Kuhi al minstens sinds 2013 in de ontwikkeling van malware, de infrastructuur voor phishing en het netwerk van aannemers. Dit toont aan dat Ilya Net in 2016 niet het begin van zijn carrière was, maar een volgende stap in de verspreiding van ondergrondse hackvaardigheden binnen de Iraanse beveiligingssector.
Internationale bronnen melden dat Ghaleh-Kuhi bij Ilya Net onder toezicht stond van Mohammad-Bagher Shirin-Kar, destijds bekend als Mojtaba Tehrani. Mesri en Hashemloo behoorden tot zijn naaste medewerkers. Het team voerde netwerkoperaties en social engineering uit voor de Quds-brigade en het Elektronisch Cybercommando van de Revolutionaire Garde.
Een van de belangrijkste projecten van Ghaleh-Kuhi was het helpen ontwikkelen van een inheems instrument voor het verzamelen van inlichtingen, waarmee de relaties, interesses, werkplekken en gewoonten van doelwitten in kaart konden worden gebracht en overtuigendere sociale manipulatieoperaties konden worden ontworpen. Internationale bronnen melden dat een deel van de via dit project verzamelde informatie door de Quds-brigade is gebruikt bij dodelijke operaties tegen buitenlandse doelwitten.
Iran International heeft afzonderlijk bericht over een ander inlichtingenplatform dat buitenlandse operaties van het ministerie van Inlichtingen en de Quds-brigade ondersteunt. Dit platform combineert gehackte databases en het in kaart brengen van relaties om dossiers samen te stellen over geselecteerde doelwitten voor potentiële fysieke aanvallen.
Ghaleh-Kuhi trad in 2016 toe tot Mabna en werd later een van de centrale figuren in Project Sonbol, waar hij de infrastructuur beheerde en de operaties leidde. Samen met Fayyaz, Shahbazi en Kadkhodaei gebruikte hij password spraying en andere brute-force-technieken om grote hoeveelheden inloggegevens te stelen van Amerikaanse en andere buitenlandse doelwitten. Internationale bronnen melden dat ook Iraanse organisaties werden aangevallen en dat inloggegevens van binnenlandse instellingen en bedrijven werden gestolen en verkocht via illegale online marktplaatsen, waaronder findemail.io, dat volgens de bronnen werd gecontroleerd door Ghaleh-Kuhi en gelinkt was aan het ministerie van Inlichtingen.
De bronnen melden ook dat Ghaleh-Kuhi en Mesri zich bezighielden met het minen van cryptovaluta en pogingen om wachtwoorden van cryptowallets te kraken. Een bron zei dat de operatie grote hoeveelheden elektriciteit verbruikte en de aandacht trok van de autoriteiten in Karaj, maar beweerde dat het ministerie van Inlichtingendiensten ingreep en een gerechtelijk en strafrechtelijk onderzoek stopzette.
Saber Shahbazi Balujeh en jarenlang onopvallend ingrijpen
Saber Shahbazi Balujeh, geboren op 20 april 1988 in Mianeh, heeft een minder grote publieke indruk achtergelaten dan de andere vier hackers. Er is geen algemeen bekende hackersalias aan hem gekoppeld en er is geen prominente, op zichzelf staande zaak rond zijn naam geweest. Toch wijst de nieuwe Amerikaanse aanklacht erop dat zijn operationele rol in Mabna en Project Sonbol omvangrijk was.
Net als Kahzadian werkte Shahbazi vanaf augustus 2013 bij een cybersecuritycentrum van APA dat volgens bronnen van Iran International in opdracht hackdiensten leverde aan het ministerie van Inlichtingen. Later stapte hij over naar Mabna, waar hij betrokken was bij phishing, accountovernames, data-extractie, aanvallen op particuliere bedrijven en de HBO-operatie.
Na de aanklacht in 2018 sloot Shahbazi zich aan bij Project Sonbol. Van oktober 2018 tot maart 2022 werkte hij zelfstandig en samen met Fayyaz en Ghaleh-Kuhi aan password spraying, waarbij ze gebruik maakten van deze techniek om in te breken in particuliere bedrijven en minstens twee Amerikaanse overheidsinstanties. In sommige gevallen brachten de hackers terabytes aan gestolen data over naar accounts die ze beheerden. Hun doelwitten waren actief in de sectoren defensie, energie, technologie, media, transport, gezondheidszorg en overheid. Het Amerikaanse ministerie van Justitie stelt dat de slachtoffers meer dan 20 miljoen dollar hebben uitgegeven aan onderzoek naar en herstel van de inbraken. Tijdens sommige operaties werden gestolen inloggegevens en data te koop aangeboden op het dark web. Fayyaz fungeerde als verkoper onder verschillende aliassen, terwijl Shahbazi deelnam aan password spraying, inbraak en data-extractie.
Volgens bronnen van Iran International werkte Shahbazi vanaf 2022 samen met Fayyaz en Kadkhodaei tegen organisaties in de sectoren gezondheidszorg, defensie, energie en financiën. Officiële Amerikaanse documenten tonen aan dat Shahbazi, in ieder geval vanaf de zomer van 2023, deel uitmaakte van een groep onder leiding van Mesri en Ghaleh-Kuhi die herhaaldelijk netwerkaanvallen uitvoerde voor of namens het Iraanse ministerie van Inlichtingen. Het Amerikaanse ministerie van Justitie stelt dat Shahbazi, Fayyaz en Kadkhodaei in de zomer van 2024 met succes verschillende lokale, staats- en federale overheidsinstanties in de Verenigde Staten hebben geïnfiltreerd. Een verklaring van het Amerikaanse ministerie van Financiën stelt dat Shahbazi, net als andere leden van het netwerk, werd gedreven door "persoonlijk gewin en hebzucht", onder andere door aanvallen op Iraanse bedrijven.
Volgens een onderzoek van Iran International hebben Shahbazi en Ghaleh-Kuhi in het voorjaar van 2025 gezamenlijk een Iraans telecommunicatiebedrijf aangevallen, waarbij ze de systemen binnendrongen en gegevens buitmaakten. Een bron meldde dat ze de gestolen informatie vervolgens te koop aanboden op het dark web. Shahbazi's beperkte publieke profiel weerspiegelt mogelijk niet zozeer een marginale rol, maar eerder zijn werkwijze: als een onopvallende inbraakspecialist die achter de schermen opereerde, achter infrastructuur en online accounts, terwijl bekendere medewerkers meer aandacht kregen.
Geld, de staat en georganiseerde cybercriminaliteit
De activiteiten van de vijf mannen kunnen niet simpelweg worden verklaard door ze te omschrijven als staatshackers. Ze voerden operaties uit voor de Revolutionaire Garde of het Ministerie van Inlichtingen, terwijl leden van hetzelfde netwerk hun vaardigheden, toegang en bescherming gebruikten om zichzelf te verrijken.
De twee sporen waren niet per se concurrerende ondernemingen. Ze konden elkaar juist versterken. Relaties met de staat konden doelen, inlichtingen, infrastructuur, overheidscontracten en, volgens bronnen van Iran International , in sommige gevallen geprivilegieerde elektriciteit of bescherming tegen gerechtelijk onderzoek opleveren. Naast overheidsopdrachten konden leden van het netwerk gestolen informatie verkopen, slachtoffers afpersen, toegang tot gecompromitteerde systemen verhandelen, toegangspunten bieden aan ransomwaregroepen of computerbronnen gebruiken voor cryptovaluta-transacties. Iraanse organisaties en burgers behoorden tot de slachtoffers.
De regeling zou ook voordelen voor de staat kunnen opleveren. Overheidsinstanties die cyberoperaties laten uitvoeren, zouden inlichtingen of andere resultaten kunnen verkrijgen, terwijl ze tegelijkertijd afstand bewaren tot operators die formeel in dienst zijn van particuliere bedrijven of die zelfstandig opereren.
De hackers konden ondertussen opereren in een omgeving waar hun technische vaardigheden waardevol bleven voor machtige veiligheidsinstellingen.
Het traject dat Kahzadian aflegde van arrestatie tot samenwerking, de vermeende inmenging in het onderzoek naar de cryptovaluta-activiteiten van Ghaleh-Kuhi en de gerapporteerde toegang van Mesri tot gesubsidieerde energie, vertegenwoordigen verschillende aspecten van die relatie.
Fayyaz en Shahbazi maakten ondertussen gebruik van de mogelijkheden die hetzelfde ecosysteem bood om uit te breiden naar illegale markten en de verkoop van illegale toegang.
Het resultaat was een netwerk waarin de scheidslijn tussen cyberoperaties van de overheid en winstgedreven cybercriminaliteit steeds moeilijker te bepalen was.
De uitgelichte afbeelding is afkomstig uit ' Hackers Without Borders: Serving Tehran, Stealing On The Side ', Iran International.
The Expose heeft dringend uw hulp nodig…
Kunt u ons helpen om de eerlijke, betrouwbare, krachtige en waarheidsgetrouwe journalistiek van The Expose draaiende te houden?
Uw overheids- en Big Tech-organisaties
proberen The Expose het zwijgen op te leggen en uit te schakelen.
Daarom hebben we uw hulp nodig om ervoor te zorgen
wij kunnen u blijven voorzien van de
feiten die de mainstream weigert te delen.
De overheid financiert ons niet
om leugens en propaganda op hun site te publiceren
namens de Mainstream Media.
In plaats daarvan vertrouwen we uitsluitend op uw steun. Dus
steun ons alstublieft in onze inspanningen om
jij eerlijke, betrouwbare onderzoeksjournalistiek
vandaag nog. Het is veilig, snel en gemakkelijk.
Selecteer hieronder de methode die u het prettigst vindt om uw steun te betuigen.

Categorieën: Breaking News , Laatste nieuws , Nieuws uit de VS
Oh, wat gemeen. Wisten die nare Iraniërs dan niet dat het stelen van munten alleen andersom is toegestaan? Met andere woorden: de VS stelen munten, en de Iraanse munteigenaren staan er dan bekaaid vanaf?
BEWIJS DAT CRYPTO NIET VEILIG IS VOOR OVERHEIDSDIEFSTAL. Minister van Financiën bekent internationale misdaad. – https://www.bitchute.com/video/s6jIociSFvEg/
Het gebruikelijke gezwets van de propaganda-afdeling van de sjah-familie, die hun koninkrijk en paleizen terug willen.
Deze "verdachten" zijn wellicht Iraniërs, maar ik durf te wedden dat ze getraind, omgekocht en betaald zijn door de CIA en haar Britse en EU-handlangers.
Je moet wellicht iets dieper graven om de waarheid te benaderen.
Hoe gaat dat?
De pot verwijt de ketel... het is een complete farce.
Ga terug naar huis, Amerika, ruim je rotzooi op en neem je kleine vriendje mee, die juridische fictie die zichzelf Israël noemt.